 WebX完全ガイド
 TOP
 新着一覧
 取引所
 WebX

- 偽Trezorが本物を強制終了し模倣
- AIが脱獄プロンプトも生成
入念に設計された多段階攻撃
米サイバーセキュリティ企業Rapid7は17日、暗号資産(仮想通貨)ユーザーを狙った大規模な詐欺キャンペーン「Operation ASTERIX(アステリックス作戦)」の詳細を公開した。
名前の由来は、攻撃側のサーバーから発見されたオープンソースの電話通信プラットフォーム「Asterisk」だ。
Rapid7は偶然、設定ミスによって外部に公開されていたWebディレクトリを発見した。そこには約88万5,000件の電話番号データ、アカウント検証ツール、詳細情報を付加したターゲットデータ、フィッシング用パネル、自動音声発信スクリプト、偽のウォレットアプリ、盗んだデータを外部に送信するコードなどが含まれていた。
攻撃者はAsteriskを利用して音声を使った詐欺(ビッシング/Vishing)インフラを自動化し、フィッシングメールや偽のウォレットアプリと電話による攻撃を連携させていた。加えて、攻撃者はこの詐欺スキームの開発全般にわたり、AIコーディングアシスタントを活用していた。
発見時点で、詐欺インフラの多くが稼働中もしくは開発中であったため、Rapid7は関連プロバイダーや当局に速やかに通知するとともに、スキームで使用されたツールや開発プロセスを記録した。さらに、Appleのセキュリティチームを含む関係組織に調査結果を開示し、対応に向けて連携した。
復元されたファイルから、攻撃者が仮想通貨を実際に利用しているユーザーに対象を絞り、ソーシャルエンジニアリングを仕掛けるように設計された多段階の攻撃計画が判明した。
Operation ASTERIXの最大の特徴は、無作為に電話をかけるのではなく、「仮想通貨を持っている可能性が高い人」だけを精密に狙った点にある。複数の段階を経て仮想通貨ユーザーを選別し、信頼を構築してからリカバリーフレーズを狙う仕組みが作られていた。
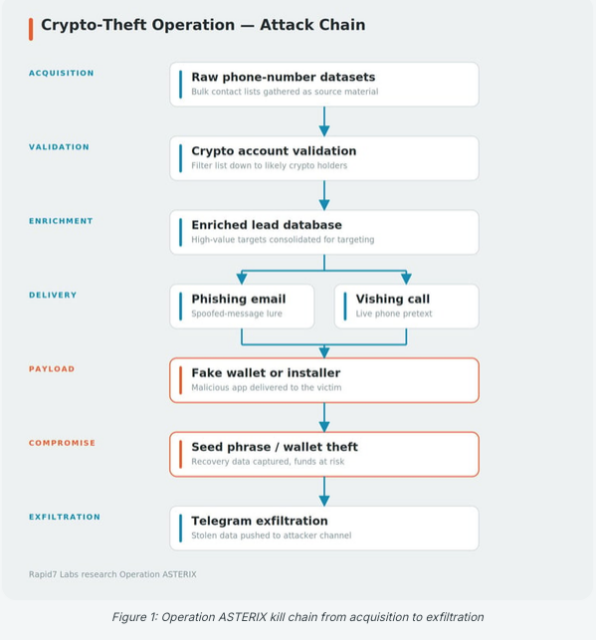
出典:Rapid7
攻撃の流れは以下のように整理できる。
- 大量の電話番号を収集
- アカウント確認ツールで仮想通貨取引所の利用者を特定
- 対象者を絞り込み
- 偽のサポート案件・認証コードを使ったフィッシング
- その情報を利用して電話で接触(ビッシング)
- 被害者の信頼を高める
- 偽ウォレットアプリをインストールさせる
- リカバリーフレーズを入力させて資産を窃取
関連記事:ヒューマニティプロトコル、約57億円流出 フィッシングで秘密鍵窃取と調査報告
生体認証型IDプロジェクトのヒューマニティプロトコルが6月8日に受けた$H流出事案について、セキュリティ企業Quantstampが独立調査の結果を公表。Bithumbを装ったフィッシングメールで役員端末を掌握し秘密鍵を窃取、北朝鮮系の手口と一致すると指摘した。
具体的な手口
攻撃者のサーバーには、地域や入手元ごとに複数のファイルに整理された約88万5,000件の電話番号が保存されていた。最大規模のリストはドイツの携帯番号31万6,002件、次いでポーランドの10万3,000件超のリストがあり、加えて香港やブルガリアのリスト、英国・米国・カナダのフィンテック関連リスト、ハードウェアウォレット「Ledger」関連のリストなどが含まれていた。
攻撃者はCrypto.comやKrakenのアカウント検証ツールを利用し、これらの電話番号が仮想通貨サービスのアカウントと紐付いているかを確認した。特定された電話番号には、氏名やメールアドレス、地理情報などの詳細な個人情報が付加され、、標的への接触に使う「見込み顧客(リード)」のリストへと整理された。
この絞りこみと情報の付加は、詐欺スキームにおいて大変重要な意味を持つ。攻撃者は無作為に電話をかけるのではなく、仮想通貨アカウントの存在を確認したうえで、個人情報まで紐付けた対象者に連絡していた。
攻撃者は次に、Crypto.comやバイナンスなどのサービスを装った偽のサポートメールを送った。メールにはケース番号や認証コードが記載されており、一連のやり取りが正規のサポート対応の一環であるように演出されていた。
その上で、標的の詳細な情報を把握した状態で電話をかけ、先に送ったメールの内容を引用することで、正規のカスタマーサポート担当者であるかのように装い、ユーザーからの信頼を得ようとしていたと考えられる。最終的には偽アプリのインストールや、「アカウントを保護するため」といった名目で、ウォレットのリカバリーフレーズを入力させるよう誘導していた。
精巧な偽ウォレット
Rapid7の調査では、Trezor Suite、Ledger Live、Exodusを装った偽ウォレットアプリがmacOSとWindows向けに確認された。
3つの偽アプリはいずれも仮想通貨ウォレットの認証情報などの窃取を目的としていたが、ユーザーに正規のウォレットソフトを操作していると思わせるため、それぞれ異なる方法で正規アプリを装っていた。
中でも、偽のTrezor Suiteは巧妙に設計されていた。本物のTrezor Suiteの起動を監視し、検知すると強制終了させた上で、自身の偽画面を前面に出す仕組みを備えていた。そのため、ユーザーからは「自分が起動したアプリが開いた」ようにしか見えない。
さらに、「12・18・24語など複数パターンのシードフレーズとパスフレーズの入力を受け付け、一度送信すると偽のエラーを表示して再入力を促す仕組みも確認された。これには、入力されたリカバリーフレーズの正確性を高める狙いがあったとみられる。
関連記事:アップルのApp Storeに偽のレジャーアプリ、950万ドルの盗難被害が発生
アップルのApp Storeに掲載された偽の「Ledger Live」アプリにより、約950万ドルの仮想通貨が盗難被害。ZachXBTによる調査で、50人以上の被害者や大規模なマネーロンダリングの実態が判明。
AIが開発工程に深く組み込まれる
Rapid7が今回の調査で強調しているのは、Operation ASTERIXの手口そのものの新規性ではなく、AIが犯罪インフラの開発工程に深く組み込まれていた実態だ。
AIはコードの作成や修正だけでなく、ビルド時の問題解決、アプリのパッケージ化、マルウェアの難読化、フィッシング基盤の改変など幅広い用途で利用されていた。さらに、Claude Codeが難読化やマルウェアのビルド支援を拒否すると、攻撃者はKimi(moonshot-ai/kimi-k2.7-code)に切り替え、安全対策を回避するための独自の「jailbreak(脱獄)」プロンプトまで作成していたという。
Rapid7は、AIコーディングアシスタントが悪意ある開発環境で広く利用されるようになれば、こうした脱獄の試みも例外的なものではなく、マルウェア開発の通常の工程になる可能性があると予測している。