WebX完全ガイド
TOP 新着一覧 取引所 WebX
CoinPostで今最も読まれています

身代金の8億円ビットコインが移動中、米企業などのランサムウェア攻撃で

画像はShutterstockのライセンス許諾により使用

「ダークサイド」のビットコインが移動

ブロックチェーン分析企業Elliptic社は22日、米国企業にランサムウェアを利用した大規模なハッキング攻撃を行ったグループ「ダークサイド(DarkSide)」が保有する700万ドル(約8億円)相当のビットコインが動き出したと発表した。

5月に、米国最大規模の石油パイプラインを運営するコロニアル・パイプライン社がランサムウェア攻撃を受け、パイプラインの稼働を一時的に停止していた。この攻撃にも、ロシア語圏のグループとされるダークサイドがシステムを提供していた。

この事件に関しては、米国当局が、75BTCの内、63.7BTCを押収することに成功しているが、それまでにもダークサイドは約50件の被害をもたらしており、ビットコインによる身代金を9,000万ドル(約100億円)相当得ていたとされる。

ランサムウェアとは

ハッキングを仕掛けたうえで、元の状態に戻すことを引き換えに金銭を要求するマルウェアのこと。「身代金要求型マルウェア」とも呼ばれる。感染すると、他人の重要文書や写真ファイルを勝手に暗号化したり、PCをロックして使用を制限した上で、金銭を要求してくる。

▶️仮想通貨用語集

ダークサイドが身代金として得たビットコインが入っていたこのウォレットは、同グループが5月13日に活動停止して以来、休眠していた。
出典:Elliptic

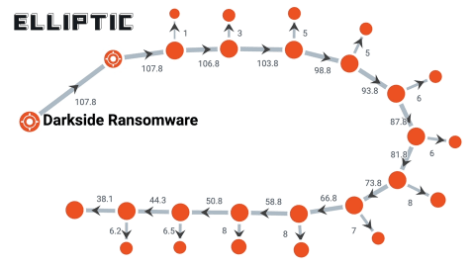
Elliptic社は上図のように、ダークサイドの保有していた約108ビットコインが、様々な異なるウォレットに移動されていく様子を説明した。この移動プロセスはまだ進行中で、少量のビットコインはすでに、いくつかの仮想通貨取引所に送金されているという。

米国政府の取り締まりとタイミングが一致

この新たな移動は、FBIなどの米国政府機関が中心となって、ランサムウェアグループ「REvil」を取り締まったタイミングと一致している。REvilは、ハッカーと協力して世界中の企業のコンピューターに不正侵入してきたグループで、ダークサイドとも強く結びついているとされる。

米国政府はREvilの活動を阻止しようと動いていた。ロイター通信によると、米国の法執行機関と諜報機関のサイバースペシャリストは、REvilのコンピュータネットワークにハッキングし、そのサーバのうち、幾つかをコントロールすることに成功したという。

REvilの指導者は先週末「何者かによりサーバーに侵入された」と報告し、そのウェブサイトはインターネット上から姿を消していた。ホワイトハウス国家安全保障会議の広報担当者は、米国政府が民間企業や海外の組織とも協力しながら、ランサムウェア対策に取り組んでいるとコメントしている。

サイバーセキュリティ企業ProferoのOmri Segev Moyal CEOも、ダークサイドのビットコインが移動したことに言及。

仮想通貨取引所などに向けて、該当するビットコインウォレットからの送金をブロックするよう注意を呼び掛けた。

また「この資金を現在コントロールしているのが連邦政府なのか、REvil関係者なのかは不明」だとしつつ、このように分割送金して出所を曖昧にすることは「マネーロンダリングに典型的な手法」だと続けている。

Elliptic社も、仮想通貨取引所などは、同社の取引やウォレットの追跡機能により、ダークサイドのウォレットから放出された資金に警戒することができるとしている。
Google Newsでフォロー
CoinPost App DL
厳選・注目記事
注目・速報 市況・解説 動画解説 新着一覧
10/31 土曜日
14:02
仮想通貨犯罪追跡大手チェイナリシス、不正アクセス被害に
仮想通貨分析大手チェイナリシスが30日、顧客のユーザーIDや氏名などへの不正アクセスを公表した。10月には日本の佐川急便や米国のオラクル・ヘルスを含む数百件の個人情報漏えいも確認されている。
13:45
米クラリティー法案が再び焦点に、バイナンス被害で資産凍結の法的保護めぐり論争広がる
仮想通貨取引所バイナンスで約63億ドル(1兆円超)の被害が出たハッキングを受け、ルミス上院議員は、クラリティー法案が成立していれば不審な取引を凍結できたと主張した。これに反論も出ており、業界団体は取引所の連邦監督を議会に求めている。
13:10
テザー社、USDT準備金の超過分が1兆円超えに回復 6月末から約2倍に
ステーブルコインUSDTを提供するテザー社は、7~9月期の準備金保証報告書を公表した。9月末の超過準備金は79.5億ドルで6月末から約2倍になっている。
11:02
ハイパーリキッドの収益源多角化、USDC準備金利回りなどの割合増加=レポート
グレースケールによると、ハイパーリキッドのコア取引手数料は9割超から約6割に低下し、HIP3や準備金利回りなど様々な部門からの収益が前年から倍増している。
10:20
東証上場イオレ、保有151.21ビットコインを全量売却へ AIデータセンター投資に充当
東証上場のイオレは30日、ビットコイン151.21BTCの全量売却を決議した。売却見込額は18億3,100万円、売却損は約2億5,400万円の見込みで、代金はAIデータセンター事業関連投資に先行して充てる。
09:20
北朝鮮ハッカー、バイナンス1兆円窃盗の大半をわずか約20分で実行 秘密鍵に頼らず署名悪用
バイナンスで1兆円相当の資産が流出し、大半が約20分に集中したことが判明。分析会社は秘密鍵の盗難・漏洩ではなく署名の仕組みへの侵害と指摘し、EIP-7702が悪用された手口を踏まえ、承認ルールの独立判定などの対策を挙げた。
07:32
米CFTC委員長、バイナンス被害めぐり仮想通貨取引所が選べる伝統金融並みの保護を提案
米商品先物取引委員会(CFTC)のセリグ委員長は30日、バイナンスで29日に起きたハッキングを受け、仮想通貨取引所が任意で連邦登録できる選択肢を設ける考えを示した。米国のデリバティブ市場と同じサイバー対策などが適用される。
07:05
米仮想通貨関連株が全面安、1兆円規模のハッキングも市場全体への脅威は限定的とアナリストが見解
30日の米国株式市場ではバイナンスの1兆円不正流出事件を受けて、コインベースが10.62%、サークルが9.3%下落した。ウォール街の3社は市場全体の脅威になる根拠は乏しいとみている。
06:20
トランプ大統領、バイナンス1兆円被害めぐり北朝鮮関与の可能性を調査中
トランプ大統領は30日、仮想通貨取引所バイナンスのハッキングに北朝鮮のハッカー集団が関与したか調べていると話した。チェイナリシスは1兆円近くのハッキングは北朝鮮によるものだと強く確信している。
06:05
バイナンス、ハッキング被害の補償に約1兆円を確保
バイナンスは31日、ハッキング被害の補償に自社資金63億4000万ドル超を確保したと明らかにした。被害額の約80%分は流出と同じトークンで保有しており、残りも買い付けを進めている。
10/30 金曜日
21:25
SBI VCトレードとビットバンク、バイナンスの暗号資産流出で顧客資産に影響なし
SBIホールディングスが30日、バイナンスの暗号資産不正流出事案について、子会社各社のバイナンスに対するエクスポージャーは現時点で限定的で、連結業績への影響はないと発表した。SBI VCトレードとビットバンクの顧客資産への影響もない。
19:10
バイナンス、ハッキング調査で複数の侵入箇所が判明
バイナンスは30日夕方、仮想通貨の流出事件で他の侵害箇所が見つかったと公表した。出金サービスは45時間後の再開に向けて予定通りに進んでいるという。
17:29
レジャーに続きトレザーでも不正部品の報告 東南アジア販売店経由
ハードウェアウォレット大手トレザーは30日、東南アジアの販売店クリプトビリスが売ったSafe 5に不正部品が組み込まれていたとの報告を公表。同店で3月以降に購入した利用者に新しいリカバリーフレーズでの資金移動を求めた。レジャーの改ざん事件に続く報告。
16:45
フランス上院、仮想通貨の税務報告枠組み「CARF」合意の法案可決
フランス上院は、仮想通貨の税務情報を各国当局と交換する枠組み「CARF」を承認する法案を可決した。次は国民議会で審議され、成立すれば2027年に交換が始まる見込みだ。
16:44
金融庁、海外8地域の金融制度調査を公表 ステーブルコイン規制も整理
金融庁は30日、米欧中など8カ国・地域の金融制度に関する委託調査を公表した。暗号資産交換業者を扱う節では、米ジーニアス法やMiCA規則、中国が2月に出したRWA禁止の新通知まで、各地の暗号資産・ステーブルコイン規制を整理している。
今から始める仮想通貨特集
通貨データ
重要指標
一覧
新着指標
一覧