WebX完全ガイド
TOP 新着一覧 取引所 WebX
CoinPostで今最も読まれています

仮想通貨取引所コインチェックにも攻撃を仕掛けた「ラザルス」の攻撃手法|露セキュリティー企業が対策方法を解説

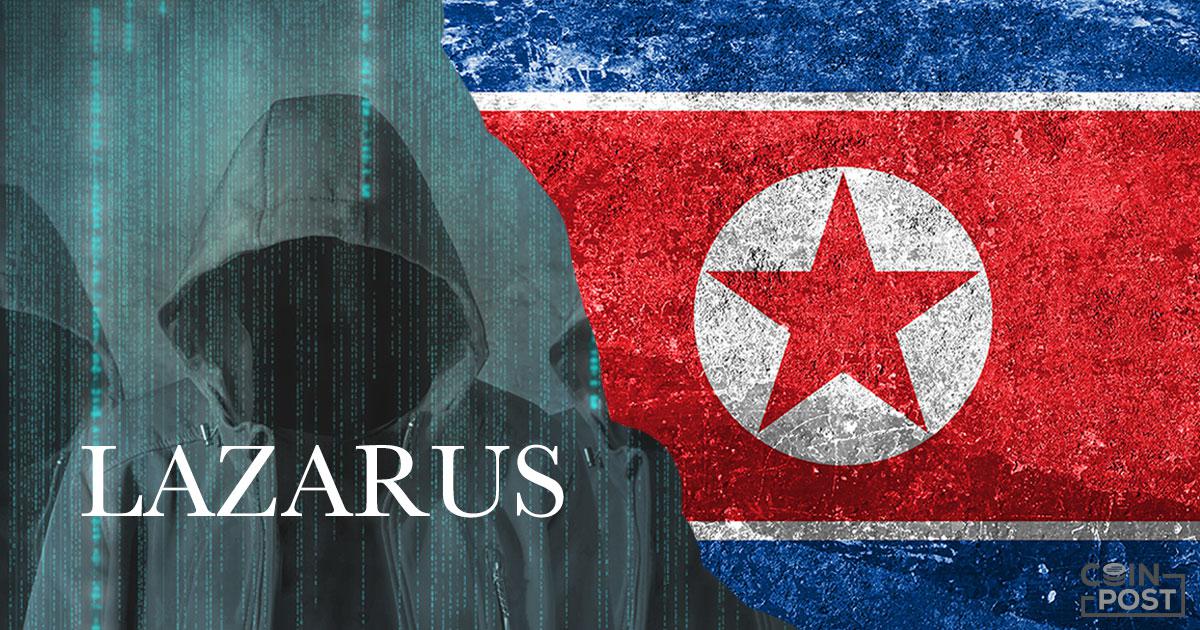
画像はShutterstockのライセンス許諾により使用

露セキュリティー企業、ハッカー集団の新たな手法を明らかに
ロシアのセキュリティー企業Kaspersky Labは北朝鮮のハッカー集団「ラザルス」が昨年11月から取り入れている新たな手法を指摘するレポートを公表。ハッキングの対象になりやすい仮想通貨企業に注意と対策を呼びかけた。

露セキュリティー企業、北朝鮮ハッカー集団の新たな手法を指摘

ロシアのセキュリティー企業Kaspersky Labは26日、コインチェックのハッキング事件の背景にあると国連から指摘されていた北朝鮮のハッカー集団「ラザルス」の最新傾向に関するレポートを発表した。

同レポートによると、高度な組織力とハッキング能力が想定されるプロのハッキング集団である「ラザルス」は、昨年11月から新たな手法で仮想通貨・ブロックチェーン業界をはじめとするフィンテック系企業のWindowsやmacOSシステムをターゲットに置いていると指摘、ターゲットになりやすい仮想通貨企業に注意と対策を呼びかけた。

ラザルスはが編み出したハッキング手法としては、独自のPowerShellスクリプトを仮想通貨取引所の企業書類などに含む事で罠を仕掛け、ダウンロードした場合に外部のC2サーバーに接続され不正操作が可能になるという。

このようなスクリプトは、WordPressのファイルなどでも潜んでいることもあるとカペルスキーラボは指摘する。

コインチェック事件への関与も国連から指摘されていたラザルスのウイルスやマルウェアは、仮想通貨企業が注目するような企画書や企業計画書に扮して拡散されており、対象となったファイルの多くが韓国語で記述されていることから韓国の仮想通貨事業が大きなターゲットとなっている可能性が高いと分析した。このような企業書類のダウンロードが鍵の一つになるようだ

これは、ラザルスが主に韓国で採用されているアレアハングル形式(HWP)のドキュメントにおける脆弱性を悪用して仮想通貨事業をハッキングしている点からも伺えるとしている。

また以前はWindowsユーザーが主な対象となっていたが、最近ではアップル社のMacOSユーザーにも感染する新たなマルウェアを開発しているとカペルスキーラボは言及しており、Macであっても対策が必要になる指摘。

WindowsとMacでは異なるプラットフォームであるが、それぞれ類似した仕組みを適用していることから、同じ開発者が関与している可能性が高いようだ。

ハッキング被害

カペルスキーラボ側はこのように手法を変え続けるハッカー集団からの被害を防ぐ方法を明かした。

仮想通貨企業や技術系のスタートアップに勤務している場合、第三者団体と関わる場合やソフトウェアのインストールをしなければいけない場合は注意が必要だ。

必ず新しいソフトウェアをアンチウイルスソフトで確認、またはウイルス対策ソフトの活用を推奨する。

そして新たなソース、または信頼不十分なソースからマイクロソフトOfficeドキュメントを受け取った場合、必ず「ドキュメントのマクロを無効にした状態」で開かなければならない。

新たなアプリケーションを試す場合はオフライン上で、または少数のクリックで消去できる独立したネットワークVM(仮想マシン)を活用するべきだ。

ロシアのセキュリティ企業であるカスペルスキーラボは昨年8月にも「ラザルス」に関するレポートを発表しており、当時はラザルスが仮想通貨取引アプリに「トロイの木馬」ウイルスを取引所側も気づかないほど巧妙に仕込んでいた事例などが紹介していた。

また今月上旬には国際連合安全保障理事会が2017から18年にかけて、仮想通貨取引所から約5億ドル(555億円相当)をハッキングしていたとする報告書が公開されており、被害対象の一部には日本のコインチェックや韓国の取引所などの名が含まれている。

▶️本日の速報をチェック

CoinPostの関連記事
北朝鮮、日韓の仮想通貨取引所へハッキングで550億円相当を不正取得|国連報告の内容を日経新聞が報道
北朝鮮は、厳しい経済制裁を逃れるべく、外貨を取得するサイバー攻撃を強化、2017から18年にかけて、日本や韓国などアジア圏の仮想通貨取引所へサイバー攻撃を仕掛けていたことがわかった。約5億ドル(555億円相当)の被害がでているという。日経新聞がスクープとして報じた。
北朝鮮ハッカー集団ラザラス、アジア圏の仮想通貨取引所に侵入か:MacOS向けマルウェアで巧妙な手口
北朝鮮の関与が疑われるサイバー攻撃でアジア圏の取引所への侵入被害が発覚した。財務被害こそないものの、仮想通貨アプリのアップデートを騙り、MacOSを狙ったマルウェアとして注意喚起されている。
Google Newsでフォロー
CoinPost App DL
厳選・注目記事
注目・速報 市況・解説 動画解説 新着一覧
11/01 日曜日
11:30
ビットコイン、急落し1200万円台に AI関連決算と雇用統計が焦点|bitbankアナリスト寄稿
ビットコイン(BTC)は、AI投資採算性への懸念とバイナンスからの大規模不正流出が重なり、1200万円台まで急落した。目先はAI関連企業の決算ラッシュと米雇用統計が相場の方向感を左右する焦点となる。
09:25
週刊仮想通貨ニュース(10/30)|バイナンス流出・BTC価格予測・リップルの発表のまとめ
今週は、リップルによる年間プロダクト収益のランレート発表、グーグルのセキュリティツール限定公開、ビットワイズによる仮想通貨ビットコインの価格予測、バイナンスの不正流出に関する記事が関心を集めた。
10/31 土曜日
14:02
仮想通貨犯罪追跡大手チェイナリシス、不正アクセス被害に
仮想通貨分析大手チェイナリシスが30日、顧客のユーザーIDや氏名などへの不正アクセスを公表した。10月には日本の佐川急便や米国のオラクル・ヘルスを含む数百件の個人情報漏えいも確認されている。
13:45
米クラリティー法案が再び焦点に、バイナンス被害で資産凍結の法的保護めぐり論争広がる
仮想通貨取引所バイナンスで約63億ドル(1兆円超)の被害が出たハッキングを受け、ルミス上院議員は、クラリティー法案が成立していれば不審な取引を凍結できたと主張した。これに反論も出ており、業界団体は取引所の連邦監督を議会に求めている。
13:10
テザー社、USDT準備金の超過分が1兆円超えに回復 6月末から約2倍に
ステーブルコインUSDTを提供するテザー社は、7~9月期の準備金保証報告書を公表した。9月末の超過準備金は79.5億ドルで6月末から約2倍になっている。
11:02
ハイパーリキッドの収益源多角化、USDC準備金利回りなどの割合増加=レポート
グレースケールによると、ハイパーリキッドのコア取引手数料は9割超から約6割に低下し、HIP3や準備金利回りなど様々な部門からの収益が前年から倍増している。
10:20
東証上場イオレ、保有151.21ビットコインを全量売却へ AIデータセンター投資に充当
東証上場のイオレは30日、ビットコイン151.21BTCの全量売却を決議した。売却見込額は18億3,100万円、売却損は約2億5,400万円の見込みで、代金はAIデータセンター事業関連投資に先行して充てる。
09:20
北朝鮮ハッカー、バイナンス1兆円窃盗の大半をわずか約20分で実行 秘密鍵に頼らず署名悪用
バイナンスで1兆円相当の資産が流出し、大半が約20分に集中したことが判明。分析会社は秘密鍵の盗難・漏洩ではなく署名の仕組みへの侵害と指摘し、EIP-7702が悪用された手口を踏まえ、承認ルールの独立判定などの対策を挙げた。
07:32
米CFTC委員長、バイナンス被害めぐり仮想通貨取引所が選べる伝統金融並みの保護を提案
米商品先物取引委員会(CFTC)のセリグ委員長は30日、バイナンスで29日に起きたハッキングを受け、仮想通貨取引所が任意で連邦登録できる選択肢を設ける考えを示した。米国のデリバティブ市場と同じサイバー対策などが適用される。
07:05
米仮想通貨関連株が全面安、1兆円規模のハッキングも市場全体への脅威は限定的とアナリストが見解
30日の米国株式市場ではバイナンスの1兆円不正流出事件を受けて、コインベースが10.62%、サークルが9.3%下落した。ウォール街の3社は市場全体の脅威になる根拠は乏しいとみている。
06:20
トランプ大統領、バイナンス1兆円被害めぐり北朝鮮関与の可能性を調査中
トランプ大統領は30日、仮想通貨取引所バイナンスのハッキングに北朝鮮のハッカー集団が関与したか調べていると話した。チェイナリシスは1兆円近くのハッキングは北朝鮮によるものだと強く確信している。
06:05
バイナンス、ハッキング被害の補償に約1兆円を確保
バイナンスは31日、ハッキング被害の補償に自社資金63億4000万ドル超を確保したと明らかにした。被害額の約80%分は流出と同じトークンで保有しており、残りも買い付けを進めている。
10/30 金曜日
21:25
SBI VCトレードとビットバンク、バイナンスの暗号資産流出で顧客資産に影響なし
SBIホールディングスが30日、バイナンスの暗号資産不正流出事案について、子会社各社のバイナンスに対するエクスポージャーは現時点で限定的で、連結業績への影響はないと発表した。SBI VCトレードとビットバンクの顧客資産への影響もない。
19:10
バイナンス、ハッキング調査で複数の侵入箇所が判明
バイナンスは30日夕方、仮想通貨の流出事件で他の侵害箇所が見つかったと公表した。出金サービスは45時間後の再開に向けて予定通りに進んでいるという。
17:29
レジャーに続きトレザーでも不正部品の報告 東南アジア販売店経由
ハードウェアウォレット大手トレザーは30日、東南アジアの販売店クリプトビリスが売ったSafe 5に不正部品が組み込まれていたとの報告を公表。同店で3月以降に購入した利用者に新しいリカバリーフレーズでの資金移動を求めた。レジャーの改ざん事件に続く報告。
今から始める仮想通貨特集
通貨データ
重要指標
一覧
新着指標
一覧