WebX完全ガイド
TOP 新着一覧 取引所 WebX
CoinPostで今最も読まれています

巧妙化するランサムウェア攻撃と金融サービス提供の現状=FinCEN勧告

画像はShutterstockのライセンス許諾により使用

ランサムウェア攻撃と金融システム

米財務省の金融犯罪取締ネットワーク(FinCEN)は10月1日、「ランサムウェアと身代金支払い円滑化のための金融システム利用に関する勧告」を発表し、高度化するランサムウェア攻撃を取り巻く状況について、金融機関に注意を喚起した。

ランサムウェアとは

ランサムウェアは、コンピュータシステムやデータへのアクセスを阻止するよう設計された、悪意のあるソフトウェア(マルウェア)の一種で、ランサム=身代金とソフトウェアを組み合わせた造語。多くの場合、攻撃者はITシステム上のデータやプログラムを暗号化し、情報の解読によるアクセス復旧と引き換えに、被害者に身代金の支払いを強要する。

さらに、データ復旧のための身代金要求に加え、窃取した個人や企業の機密ファイルを公開すると脅す「二重の脅迫」を行う場合もある。

ランサムウェア攻撃の標的と手口

ランサムウェア攻撃は、特に政府や金融機関、教育や医療部門で増加する傾向にあるとFinCENは指摘。中でも、小規模な自治体や医療機関のサイバーセキュリティ対策の脆弱性を狙った、当該機関に対するランサムウェア攻撃が増加しているという。

しばしばサイバー攻撃では、大規模なフィッシングおよびターゲットを絞ったスピアフィッシングなどの一般的な手口が使われている。具体例としては次のようなものがある。

  • 悪意のあるファイルのダウンロードや偽サイトへのアクセスを促す
  • リモートデスクトップ・プロトコル(RDP)の弱点やソフトウェアの脆弱性を悪用
  • 悪意のあるコードを合法的なサイト上にホストするマルウェア攻撃

ランサムウェア攻撃に対する最善の防御策として、サイバーセキュリティ対策と事業の継続性を迅速に回復させる対策を充実させることを、勧告では推奨している。

金融機関が果たす役割と仮想通貨利用

しかし、FinCENは、銀行や取引所などの金融機関/仲介業者が、身代金の支払い処理の面で重要な役割を果たしていることに対し、最大の懸念を示している。

身代金の支払い処理には、少なくとも一つの預託機関と、複数の金融サービス業者が関与する複数の段階を経ることが必要であると指摘。また、ランサムウェア攻撃では、犯罪者が好む支払い手段である「転換可能な仮想通貨」(convertible virtual currency=CVC) が使用される事例が多いという。

身代金を要求された被害者は、通常、電子送金やクレジットカード決済などでCVCを扱う取引所に資金を送金し、犯人が指定した金額のCVCを購入後、取引所のウォレットから指定されたアドレスに、送金する。そして、犯人は受け取ったCVCの資金洗浄を行うため、ミキサーやタンブラーを使って他のCVCに変換したり、規制が緩い国外の取引所やP2P取引所を利用するという。

身代金として要求されるCVCの中で最も一般的なのはビットコインだが、最近では、匿名性の高い仮想通貨(Anoniymity-Enhanced Cryptocurrency=AEC)での支払いを要求したり、AECでの支払いに対し割引を提供するなど、インセンティブを与えるケースも見られるとのことだ。

身代金決済を助ける新たなビジネスが誕生

さらにFinCENは、ランサムウェア攻撃の蔓延により、その被害者に保護や緩和サービスを提供するビジネスが誕生していると指摘している。例えば、電子情報の科学捜査および事件対応(DFIR)を行う企業や、サイバー保険を提供する保険会社(CIC)などだ。

DFIR企業や CIC、および CVCを提供する金融サービス業者(MSB)の中には、顧客の資金を受け取り、要求された身代金の支払い業務を請け負う企業もある。そして、身代金支払いの際に送金業務に関連した活動を行うMSBは、FinCENに登録することが義務付けられている同時に、不審行為に関する報告書(Suspicious Activity Reports=SAR)の提出など、銀行秘密保護法(BSA)の対象となると忠告した。

また、財務省の外国資産管理局は、同日、被害者に代わり身代金の支払い業務を行う際、制裁リスクの対象となる可能性を指摘する勧告を発表した。

高度化するランサムウェア攻撃

勧告によると、より多額の身代金を手に入れるために、ランサムウェア攻撃は大企業をターゲットにするケースが増加しているという。また、攻撃の効果を高めるため、犯罪者同士が協力し、リソースを共有するようになっていると指摘。攻撃に利用可能なコードやツールがあらかじめ用意されたキットの販売や提供、犯罪のテクニックやアドバイス、不正に入手した情報などを共有するプラットフォームが存在するという。

また、より高度な攻撃手法として、不正コードがコンピューターのハードドライブ上ではなく、メモリに書き込まれるため、市販のウィルス及びマルウェア対策ソフトで検出されない「ファイルレス・マルウェア」による攻撃についても警告した。

出典:FinCEN
Google Newsでフォロー
CoinPost App DL
厳選・注目記事
注目・速報 市況・解説 動画解説 新着一覧
11/02 月曜日
19:21
ステーブルコインの100万円上限、金融庁研究会で議論 全銀協は慎重
金融庁は2日、デジタル・分散型金融に関する研究会の第2回会合を開き、ステーブルコインの100万円上限やレンディング規制を議論した。JPYCとSBI VCトレードが上限の見直しを求めた一方、全銀協は慎重な検討を求めた。
14:55
米上場企業、5833BTCのビットコイン売却か担保化を検討 バイナンス事件受け
米ナスダック上場のネクスト・テクノロジーが、保有する約5,833BTCの売却または担保設定を取締役会で承認した。バイナンスの不正流出事件を受け、カストディリスクの高まりを理由に挙げている。
14:10
DeFiサイトなど15ドメインに不正リダイレクト 訪問者の資金抜き取り
Name.comは顧客ドメイン15件が不正にリダイレクトされたと発表した。DeFiサイトでのEVM系流出額は約13.8万〜20.2万ドルと推計されている。
13:05
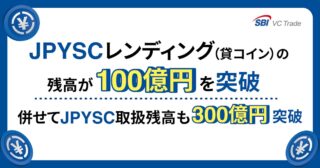
SBI VCトレードのJPYSCレンディング残高、100億円を突破
SBI VCトレードは2日、円建てステーブルコインJPYSCのレンディング(貸コイン)残高が100億円を突破したと発表した。取扱残高も300億円を超えた。利用料の計算方法と、貸出中のJPYSCが分別管理の対象外となる点など、利用者が負うリスクを整理する。
11:40
カルダノ団体、Linuxの重大欠陥でプール運営者に更新呼びかけ
カルダノのガバナンス組織インターセクトが、Linuxカーネルの重大な脆弱性についてステークプール運営者(SPO)に更新と再起動を要請した。深刻度は10点満点中9.8。委任されたADAへの影響と主要ディストリビューションの修正状況をまとめた。
10:10
トランプ氏、北朝鮮関与なら対話の意向 バイナンス攻撃でFBIが関与発表
米FBIはバイナンスから63億ドル規模の仮想通貨が流出した件は北朝鮮系ハッキング集団の犯行だと発表した。トランプ大統領は関与が確認されれば北朝鮮と協議する意向を示した。
09:35
BTCPay Server、ホットウォレット不正流出の報告受けサーバー停止を要請
ビットコイン決済ソフトBTCPay Serverは2日、複数のサーバーでホットウォレットの資金が不正に抜き取られているとの報告を受け、運営者にサーバー停止を呼びかけた。原因や被害規模は明らかにしていない。
08:31
北朝鮮の仮想通貨窃取累計約1.9兆円、GDP45%相当=アナリスト
バイナンスから60億ドル超が流出した事件を受け、北朝鮮ラザルスによる仮想通貨の累計窃取額は118.7億ドルに達したとアナリストが試算した。北朝鮮のGDPの45%に相当する。FBIは今回の事件を北朝鮮の犯行と発表している。
07:44
バイナンス出金再開、9時間半で純流出約5700億円 預かり資産の2.1%
バイナンスは、ハッキング被害で停止していた出金を11月1日から段階的に再開した。約9時間半で出金は約46億ドル、入金は約10億ドルで、純流出は預かり資産の2.1%にあたる。新たなプルーフ・オブ・リザーブ(PoR)は近く公開される見込み。
11/01 日曜日
11:30
ビットコイン、急落し1200万円台に AI関連決算と雇用統計が焦点|bitbankアナリスト寄稿
ビットコイン(BTC)は、AI投資採算性への懸念とバイナンスからの大規模不正流出が重なり、1200万円台まで急落した。目先はAI関連企業の決算ラッシュと米雇用統計が相場の方向感を左右する焦点となる。
09:25
週刊仮想通貨ニュース(10/30)|バイナンス流出・BTC価格予測・リップルの発表のまとめ
今週は、リップルによる年間プロダクト収益のランレート発表、グーグルのセキュリティツール限定公開、ビットワイズによる仮想通貨ビットコインの価格予測、バイナンスの不正流出に関する記事が関心を集めた。
10/31 土曜日
14:02
仮想通貨犯罪追跡大手チェイナリシス、不正アクセス被害に
仮想通貨分析大手チェイナリシスが30日、顧客のユーザーIDや氏名などへの不正アクセスを公表した。10月には日本の佐川急便や米国のオラクル・ヘルスを含む数百件の個人情報漏えいも確認されている。
13:45
米クラリティー法案が再び焦点に、バイナンス被害で資産凍結の法的保護めぐり論争広がる
仮想通貨取引所バイナンスで約63億ドル(1兆円超)の被害が出たハッキングを受け、ルミス上院議員は、クラリティー法案が成立していれば不審な取引を凍結できたと主張した。これに反論も出ており、業界団体は取引所の連邦監督を議会に求めている。
13:10
テザー社、USDT準備金の超過分が1兆円超えに回復 6月末から約2倍に
ステーブルコインUSDTを提供するテザー社は、7~9月期の準備金保証報告書を公表した。9月末の超過準備金は79.5億ドルで6月末から約2倍になっている。
11:02
ハイパーリキッドの収益源多角化、USDC準備金利回りなどの割合増加=レポート
グレースケールによると、ハイパーリキッドのコア取引手数料は9割超から約6割に低下し、HIP3や準備金利回りなど様々な部門からの収益が前年から倍増している。
今から始める仮想通貨特集
通貨データ
重要指標
一覧
新着指標
一覧