 WebX完全ガイド
 TOP
 新着一覧
 取引所
 WebX




- 奪われた 7000Bitcoin
- 仮想通貨取引所バイナンスでおきたビットコインの不正流出事件の現在を読み解く。なぜ不正流出に至ったか、売り圧力にもなり得る現在の資金の状況は?
奪われた 7000Bitcoin
大手の暗号資産取引所は、5月7日にハッキングを受けたことを公式ブログで報告した。
被害額は4100万ドルとみられており、攻撃者は単一トランザクションで7074BTCの不正入手に成功している。バイナンスによれば盗まれたビットコインは保有するうちの2%に相当するBTCであり、ハッキングに備えて積み立ててあるSAFU基金から顧客資産へ充当される。ある程度状況が落ち着いた事件ではあるが、ビットコインのトランザクション状況などを改めて見ていこうと思う。
攻撃手法について
現在のところ、バイナンスが公式に発表している情報はそれほど多くない。
公式ブログの記事によれば、攻撃者は多数のユーザーに関するAPIキー、2FAコード(2段階認証)、その他の情報を不正取得したとされており、攻撃手法としては様々な技術が用いられたと見らている。一般的なフィッシングだけでなく、ウイルスなども含むその他攻撃も考えられる事例として挙げられている。
上記から推測できることとしては、バイナンス自体のシステムの脆弱性を狙った攻撃を受けたわけではなく、それを使う「利用ユーザー」がターゲットにされたということだ。
既存のセキュリティチェックを掻い潜るため、ハッカーは長期的にユーザーの情報を集め、潜伏し、そして一斉に引き出しを行った。 資金の大規模な引き出しをバイナンスが防げなかった点は非があると言わざるを得ないかもしれないが、(強固なセキュリティシステムを見越して)攻撃者は1回のトランザクションで引き出しを行っており、かなり周到な準備を行ったのだろう。
一方、バイナンスの対応は迅速で、引き出しの停止および期限の設定、AMAセッションの開催など、FU の阻止に全力を尽くしていた。事前にセキュリティ事故に備えて手順や訓練なども行っていた可能性もあり、事後対応は迅速かつ正確に行われている。
転送先のアドレス
THE BLOCKのレポートによって、44 のアウトプットのうち、21 がBech32(Segwit)アドレスであり、99.97% と、ほぼすべての Bitcoin は Segwitアドレスに送信されていたことがわかっている。
その後、転送されたBitcoin は以下の7つのアドレスに集約されている。
bc1q2rdpyt8ed9pm56u9t0zjf94zrdu6gufa47pf62 (Bech32アドレス、1,060.6 BTC) bc1qx3628eh9tdnm0uzculu8k6r2ywfkc5zns2hp0k (Bech32アドレス、1,060.6 BTC) bc1qnf2ja3ffqzc3hskanjse6p8zag52fm6jgmmg9u (Bech32アドレス、1,060.6 BTC) bc1qw7g5uxxl750t0h2fh9xajwuxp4qt634yh3vg5q (Bech32アドレス、1,060.6 BTC) 16SMGihY94H8UjRcxwsLnDtxRt7cRLkvoC (P2PKHアドレス、1,060.6 BTC) 1MNwMURYw1LkPnnpda2DQkkUsXXeKL9pmR (P2PKHアドレス、1,060.6 BTC) bc1q3a5hd36jrqeseqa27nm40srkgxy8lk0v0tpjtp (Bech32アドレス、707.1 BTC)
トランザクション
盗まれた資金の転送先については、confirmが追跡を行っているので紹介したい。同社の日本語記事もあるようなので、ご覧いただくと良いだろう。
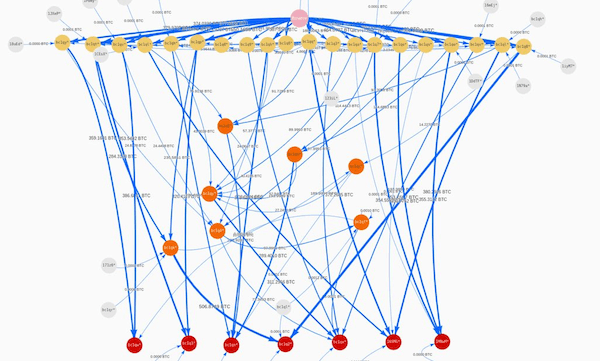
記事執筆時点では、未だ7つのウォレットアドレスに動きはなく、換金された形跡などはない。
過去の事例から考えると、追跡を振り切ることは簡単ではないため、ほとぼりが冷めるまで資金を放置する可能性が高いだろう。時間が経つにつれ興味は少しずつ薄れ、監視も自動化せざるを得なくなる。昨年のBancorの例だと半年ほど経過してから資金が動いていており、最近おきた不正流出事件の傾向と似た動きが確認されている。
まとめ
バイナンスのハッキング直後には、ビットコインの再編(re-org, 過半の賛成を得て過去のトランザクションを部分的に書き換える)も提案されたが、バイナンス CEO の Changpeng Zhao は丁寧に否定した。
また、マカフィー社の創業者であるJohn McAfee氏も支援を表明するなど、注目度は非常に高いと言える。
今回のインシデントは金額だけで言えば zaif に続き歴代6番目の規模だった。
最後に、ユーザーとしては、一般的なウィルス対策、フィッシング対策に今後も注意すべきだろう。すべての取引所がバイナンスのように資金を保護してくれるとは限らない。日本のユーザー向けには NISC が公開しているセキュリティハンドブックが分かりやすいため、一度目を通しておくことをお勧めする。
坪 和樹
Twitter:https://twitter.com/TSB_KZK
Linkedin:https://www.linkedin.com/in/tsubo/
プロフィール:AWSで働くエンジニア、アイルランド在住。MtGoxやThe DAO では被害を受けたが、ブロックチェーンのセキュリティに興味を持ち続けている。セキュリティカンファレンスでの講演、OWASP Japanの運営協力やMini Hardeningといったイベント立ち上げなど、コミュニティ活動も実績あり。