 WebX完全ガイド
 TOP
 新着一覧
 取引所
 WebX



XSL Lab寄稿
この投稿は、「Magazine Capital」という雑誌に掲載されたグレゴリー・レイモンド氏によるニュースレター「21 Millions」記事の第1部です。
世界人権宣言は、アイデンティティを所有する人の権利と、法律のもとで、人としてあらゆる場所で認められる権利を擁護しています。アイデンティティの権利の重要性を理解するための具体的な事例として、子供の保護が挙げられます。
世界の子どもを児童労働や強制結婚から守るため、子供が実証可能なアイデンティティと信頼できる関連情報(年齢)を持つことが必要不可欠です。
一般的なデジタルID(および関連された情報)は従来、政府や機関・または民間団体など、さまざまな中央当局が発行しています。
例えばフランスの場合、「France Connectでログイン」ボタンをクリックして国の公共サービスによって発行されたデジタルIDを使用したり、「Googleアカウントでログイン」をクリックすれば外国のサービスによって発行されたIDを使用することができます。どちらの場合も、これらは中央集権型ID(Centralized digital identity)の例です。
対照的に、自己主権型アイデンティティ(Self-Sovereign Identity)は、分散型IDの新しい技術機能を使用して、個人が中央集権型のサービス(機関)やストレージを介さずとも、IDの保管・制御を可能にする仕組みです。
検証可能なIDと関連データ(推定値を含む)を取得するため、さまざまな関連者(サービスプロバイダーや認証局、ユーザーなど)が、データをブロックチェーンに保管することで信頼を作ることができます。パブリックプロファイルを定義したり、信頼できるタイムスタンプ付きのトレースを取得したりできます。
また、ブロックチェーン自体には個人データは含まれていません。
実際、ブロックチェーン技術の応用はデリケートな事例であり、歴史的な中央集権的な当局(政府、企業、IT大手)の役割を削減・制限できる可能性があります。
分散型IDウォレットを使用すると、ユーザーは分散型アイデンティティに関連付けられた個人情報(データ)の制御を向上させることができます。このウォレットは、モバイルアプリケーション(dApp)やWebブラウザ拡張機能(Metamaskなど)、または簡略化されたハードウェアウォレット(NFCスマートカード)など、さまざまな形式があります。
自己主権型IDの保有者は、個人的な関係(家族など)、ビジネス関連の顧客、政府機関、さらにはアイテムのものであるかどうかにかかわらず、提示の際、信頼できる仲介者を求めることなく、個人データの一部を検証することを選択できます。
これらの証明可能な個人データは、「検証可能な資格情報」になります。
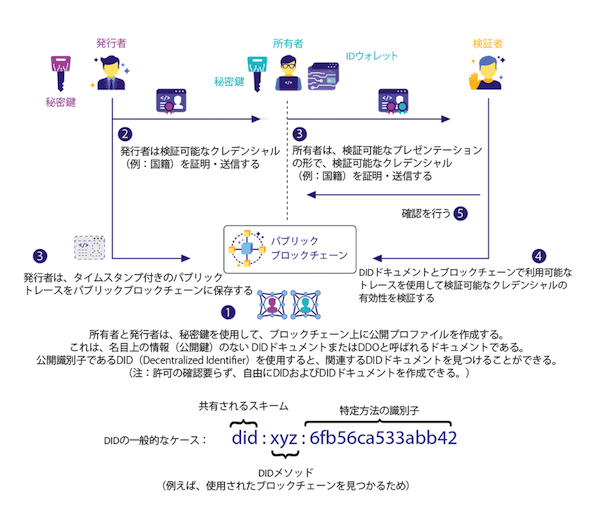
出典:XSL Labs
分散型ID所有者による検証可能な資格情報(クレデンシャル)の取得
正確に言えば、ブロックチェーンとユースケースに応じて、分散ストレージスペース(IPFS、Arweaveなど)を要求することもできます。
個人情報の共有に関するユーザーの同意を向上させることもできます。これは、新しい権利の確立に貢献する可能性のあるプライバシーへの一歩前進として考えられています。
ビットコインの場合のように、この新しいアーキテクチャは、古くて永続的な問題に対して、非常に必要とされている巧妙で技術的な解決策を提供しています。
ブロックチェーンの種類を自由に選べるし、同じブロックチェーンに対していくつかの方法があります。たとえば、ビットコインブロックチェーンで参照される方法はすでに3つあります。(Sidetreeを介してレイヤー1のBTCRとレイヤー2のIONを含む)
現在、仕様、文書化、および標準化に関する作業は、認められた連邦機関であるW3Cや分散型ID財団(Decentralized Identity Foundation)によって開発されており、十分に進歩しています。
成熟した標準化により、歴史的な中央組織は、古いプラットフォームとこの新しいアーキテクチャの間の「ブリッジ」を作ることを考えています。これは、eIDAS準拠のデジタルトラストサービスと自己主権型アイデンティティ・ソリューション間の可能な相互作用に関する欧州連合の取り組みに似ています。
ビットコインのように、DIDという革新は以下のような研究の成果から成り立っています。
- Pretty Good Privacy (PGP) の生みの親であるフィル・ジマーマン氏の「Web of Trust」(90年代)
- カール・エリソン氏の「認証局のないID」に関する出版(90年代)
- 旧マイクロソフトのキム・キャメロン氏が執筆した「The Laws of Identity」(アイデンティティの原則・2005年)
- Audun Jøsan氏とSimon Pope氏の「User centric identity management」(中心アイデンティティ管理)に関する研究(2005年)
- W3Cの「Verifiable Credentials」(検証可能な認証情報)に関する初期の研究(2006年)
- 創設者モクシー・マーリンスパイク氏の暗号化メッセンジャーアプリ「Signal」についての研究(2012年)
- SSL/TLS共同発明者であるクリストファー・アレン氏の「個人的および文脈的プライバシーの概念」(Personal and contextual privacy) に関する研究及び自己主権型アイデンティティ(SSI)についての提唱(2016年)
- 「Rebooting the Web of Trust」(信頼のWebの再起動」)での最初のワークショップの際、ヴィタリック・ブテリン氏、クリストファー・アレン氏等より、分散型公開鍵インフラ(DPKI/PKI)の必要性に関するホワイトペーパー(2015年)
公開された、オープンで、検閲に強いブロックチェーンの登場により、不変性、可用性、透明性の新しい機能を提供することで、集中化から解放されました。
ただし、デジタルIDに関する陰謀論(「中国ではみんなデジタルIDを持っている!」、「体内にマイクロチップが埋め込まれる!」、「コロナウィルスのQRコードと関係ある!」など)を読むことは多いです。空想と無能を蓄積する中傷者によって書かれました。
残念ながら、この中傷者は、分散型アイデンティティの創案者が最初に警戒心を示したことさえ理解していません。
このテクノロジーの誤った定義を回避するため、提唱者であるクリストファー・アレン氏によって定義された自己主権型アイデンティティに関する「10の原則」に基づく分散型識別子(DID)です。
- 存在(Existence)
- コントロール(Control)
- アクセス(Access)
- 透明性(Transparency)
- 永続性(Persistence)
- 携帯性(Portability)
- 相互運用性(Interoperability)
- 同意(Consent)
- 最小化(Minimalization)
- 保護(Protection)
ユーザーは、デジタル世界の仮想的な存在ではなく、独立した存在(個)を持っていなければなりません。デジタルアイデンティティは、個人の完全なアイデンティティの部分のみにアクセス可能であるべきです。(自由意志で部分的にするために、複数の分散型アイデンティティの保持を容易にする必要があります)
また、ユーザー自身が、IDとデータの使用方法をコントロールしなければなりません。 ユーザーだけが個人情報を共有・更新・隠すことができるべきなのです。
さらに、ユーザーは、仲介者の介入なしに、すべてのデータへのアクセス権を持っていなければなりません。情報の一部でも、第三者が隠したり維持したりしてはなりません。
また、システムとオープンソースのアルゴリズムは技術的に、そして管理的に透明性が高い必要があります。そして、中央機関に依存することなく、IDは長期的に利用できる必要があり、「ユーザーの忘れられる権利」とは相反するものであってはなりません。
例えば、検証可能な資格情報の発行者が消える場合でも、「自由意志で」忘れられる権利を侵害することなく、過去の発行を確認し続けることができるはずです。
他にも、アイデンティティに関する情報とサービスはポータブル(持ち運び)可能であるべきです。信頼できる機関であっても、IDを単一の第三者が保持するべきではありません。
また、IDは、世界中のさまざまなシステムで可能な限り広く使用できる必要があります。サービスは標準化して、サービスや機関、ユーザーなどを問わず、誰もが同じシステムを使用できるべきです。
さらに、データ保護に関する議論の中で欧州でも大きな論点となっているプライバシーの観点からは、ユーザーの同意も大きな原則の一つです。ユーザーは自分のアイデンティティが利用される際には同意するべきです。
また、可能な限り、身分証明で必要となるデータの開示は最小化されるべきです。IDを利用する場面で可能な限り最小限の個人情報を提供することが目標となる必要があります。
また、ユーザーの権利は保護されていなければなりません。 IDシステムのニーズがユーザーの権利と矛盾する場合は、ユーザーの権利が優先されます。 システムはまた、分散型アルゴリズムを使用し、検閲耐性を持ち、コンピューター攻撃にも対応できる必要があります。
分散型IDを使用するためのフレームワークは、急速に拡大しており、新しいユースケースがあります。
W3Cによってリストされたユースケースを説明する前に、新しい機会を紹介する最近のニュースのいくつかの例を次に示します。
- ピアツーピア、ユーザー間の「フラットユースケース」と呼ばれるものに関するDIFの考察
- OpenID Foundationの作業「検証可能なプレゼンテーションのためのOpenID Connect」に基づいて、検証可能なプレゼンテーションをOpenID Connectプロトコルフローに統合すること
- 新しいメタバースに分散型IDを使用することを求める記事の急増
- 分散型アイデンティティを最大限に活用できる新しい分散型自律組織(DAO)の進歩的な流行
注意点として、前回の記事で、W3Cによってリストされた検証可能な資格情報の標準的な使用法についてすでに説明しました。
結論
分散型アイデンティティおよび自己主権型アイデンティティは、豊富な技術的進歩を伴う幅広い活動分野です。また、しばしば魅力的な哲学的・政治的な議論に遭遇する分野とも言えます。
フランスの企業やスタートアップは、このトピックスや課題にまだ取り組んでいません。米国のクラウド企業(ビッグデータ社会)から簡単に解放できるデジタルアイデンティティのセクター全体が、米国のソリューションプロバイダーによって独占されていたとしたら、将来、プライバシー権の保護はどうなるでしょう。