WebX完全ガイド
TOP 新着一覧 取引所 WebX
CoinPostで今最も読まれています

北朝鮮ハッカー集団ラザルス、コロナ給付金を装ったフィッシング詐欺を計画

画像はShutterstockのライセンス許諾により使用

ラザルスによる大型フィッシング詐欺計画

北朝鮮政府が支援するとみられるハッカー集団、「ラザルス(Lazarus)」が、日本を含む6カ国に対する大規模なフィッシング詐欺を計画していることがわかった。500万人以上の個人および企業を標的に、新型コロナウィルス感染症の経済支援を行う政府機関を装い、フィッシングメールを送付する手口だという。

Cyfirmaが警告

日本とシンガポールに拠点を置くサイバーセキュリティ企業、サイファーマ(Cyfirma)が、6月1日にこの詐欺計画の最初の手がかりを発見、16日まで調査・査定を行った後、18日に公式サイトで、その詳細を発表した。

報告によると、ラザルスがターゲットにしているのは、日本、韓国、シンガポール、インド、イギリス、アメリカの6カ国。これらの国の政府の共通点は全て、パンデミックによる経済悪化に対し、政府が個人や企業への大規模な財政支援を発表しているところだ。ハッカー集団は、支援を行う政府機関や関連業界団体を装ったメールを送りつけ、偽のサイトに誘導し、個人情報や財務情報を提供させる計画のようだ。

日本向けの詐欺

サイファーマは日本向けの詐欺の手口を次のように説明している。

  • 個人が対象(110万人分のメールアドレス入手と主張)
  • 財務省を騙り、全日本国民ならびに居住者に対し、8万円の追加支援を謳う
  • 偽メールアドレス:「covid-support@mof.go.jp」
  • 6月20日開始予定

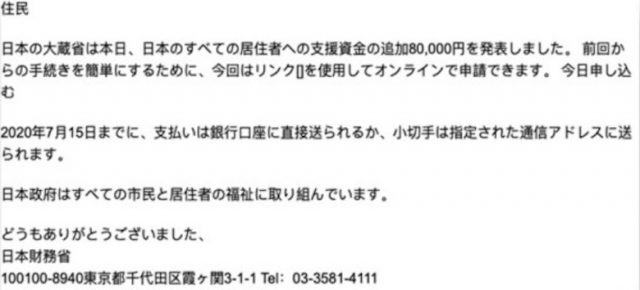
*偽メールテンプレート*

出典:Cyfirma

このメールの内容には、例えば、現在は存在しない「大蔵省」と言う表現など明らかに不審な点がある。実際、一人当たり10万円の特別定額給付金の担当省庁は総務省で実施主体は市区町村となっている。

今回のフィッシング詐欺との関連はないが、総務省では、特別定額給付金に乗じ、携帯電話事業者を騙った詐欺が散見されるとして、電気通信事業者関連4団体を通して利用者へ注意を喚起している。

他国向けの手口

日本以外の5カ国に対しては、アメリカ、インド、韓国は個人が対象とされ、イギリスとシンガポールは企業がターゲットになっているようだ。サイファーマはそれぞれの国あてのフィッシングメールの例も公開し、注意を呼びかけている。

さらに、対象国の政府に対しては、すでにラザラスの詐欺計画を警告済みだという。

シンガポールの経済紙ビジネスタイムズの報道によると、シンガポールのサイバーセキュリティ庁は、19日、ラザラスの詐欺計画について関係者に通知し、企業や個人向けには注意勧告を出したとのことだ。

インドでは、CNBCテレビが既にこの詐欺計画を詳しく報道している。

フィッシング詐欺

フィッシング詐欺は、悪意あるハッカーが機密情報にアクセスするための手段。個人が対象の場合、被害は大きいものの規模は限定されるが、企業が攻撃された場合は、その影響は、遥かに広範囲に及ぶ可能性があり、顧客データや財務情報といった重要データや資産までも危険にさらされると指摘されている。

新型コロナの感染拡大に対する経済支援をいち早く、迅速に行ったドイツでは4月、オンラインでの給付金申請開始と同時に多くの偽サイトが立ち上がり、入力された情報を利用した給付金を騙し取る詐欺が横行した。

特に被害が大きかったドイツ西部のノルトライン・ヴェストファーレン州では、虚偽の申し立ては3500件から4000件に及び、被害額は最大で1億ユーロ(約119億円)にのぼると見られている。

そのほか、仮想通貨取引所や個人の仮想通貨を狙ったフィッシング詐欺も数多く報告されている。

北朝鮮によるサイバー攻撃

アメリカ政府は4月、北朝鮮によるサイバー犯罪が国際社会や国際金融制度に脅威を及ぼすとして、北朝鮮のサイバー攻撃に関するガイドラインを発表している。

また、5月には北朝鮮から情報発信する英字メディア「Daily NK」が、ラザルスの仮想通貨並びに取引所に対するサイバー攻撃が活発化していると警告していた。

コロナ禍で困窮が深まる北朝鮮がハッカー集団を利用して、様々な攻撃を画策している様子が、今回の詐欺計画からも垣間見れる。

参考:Cyfirma
Google Newsでフォロー
CoinPost App DL
厳選・注目記事
注目・速報 市況・解説 動画解説 新着一覧
11/13 金曜日
10:10
米ホワイトハウス、SECとCFTCの委員に超党派4人を指名 クラリティー法案関与も
米ホワイトハウスは12日、米SECとCFTCの委員に民主・共和各2人を指名し、上院に承認を求めた。SECは2人、CFTCは1人の体制が続いている。
09:50
ブラックロックのトークン化ファンド『BUIDL』、年中無休でステーブルコインに交換可能に
エセナとセキュリタイズが、ブラックロックのトークン化ファンド「BUIDL」を市場時間外にUSDCなどと交換できる流動性ファシリティを立ち上げた。最大1億ドル規模となる。
09:15
トレザーウォレット、販売店クリプトビリス購入の3台で不正部品を確認
ハードウェアウォレット大手のトレザー(Trezor)は12日、販売店クリプトビリスで購入された『トレザー・セーフ5』の3台に不正部品があったと公表した。11日公開のファームウェア更新で情報取得を防ぐ一方、クリプトビリスの購入者には資金の移動を求めている。
08:12
米証券決済大手DTCC、株式・米国債をソラナ上でトークン化へ
米証券決済大手DTCCは12日、保管する対象資産のトークン化サービスをソラナに接続する計画を発表した。2027年下半期の実現を見込み、従来証券と同じ投資家保護を維持する。
08:02
米BitGoとTOPPAN、デジタル資産の分散鍵管理を実証実験
米BitGoとTOPPANは、デジタル資産の分散鍵管理スキームの実証実験を実施したことを発表。当局の許認可取得などを前提に2028年のサービスローンチを目指す。
07:35
半導体大手TSMCが従業員情報流出を確認、ハッカーが3BTCを要求
台湾の半導体大手TSMCが一部の現・元従業員の情報流出を確認した。ハッカーは3BTCの仮想通貨ビットコインで販売を持ちかけ、1週間以内に買い手が付かなければ全データを公開すると警告した。
07:00
米司法省、北朝鮮がバイナンスから盗んだ1910億円超の仮想通貨を差し押さえ
米司法省は12日、北朝鮮のハッカーが仮想通貨取引所バイナンスから盗んだ12億ドル超を差し押さえおよび処分制限の対象にしたと発表した。凍結額は27億ドル超に上り、北朝鮮の今年の被害額はTRMラボの集計で74億ドルに達している。
06:45
米司法省、ダークウェブ摘発で374億円超の仮想通貨・現金を押収
米司法省は12日、ダークウェブでの違法薬物取引を狙った国際作戦で、2億3,400万ドル超の現金と仮想通貨を押収し、354人を逮捕したと発表した。
06:25
バイナンス、ハッキング被害の補填を完了
仮想通貨取引所大手バイナンスは13日、ハッキング被害の補填完了を発表した。新たな準備金証明を公開した一方、ブロックチェーン監視プラットフォームは、ハッカーが今週も盗んだ資金を動かしていたと指摘した。
06:12
スペースXとテスラの合併協議が進展、成立なら3450億円のビットコイン保有に
ブルームバーグは13日、スペースXとテスラの合併協議が進んでいると報じた。合併が成立すれば、両社のビットコイン保有量は合算で30,221BTCとなる。発表は早ければ12月になる可能性がある。
05:55
ビットコイン約12週間ぶりの安値に、7万1200ドルまで下落
仮想通貨ビットコインは13日、約12週間ぶりの安値となる7万1,200ドルまで下落した。半導体大手エヌビディアのCEO辞任で同社株が売られ、ナスダック総合指数も下がるなか、指数算出大手MSCIのストラテジー除外を巡る不透明感も重なった。
11/12 木曜日
21:25
Backpack日本法人がみんなの銀行と提携へ、円の入出金やトークン化預金の活用を検討
みんなの銀行とTrek Labs Japanが基本合意書を締結した。暗号資産交換業の登録を前提に、日本円の入出金などの銀行機能の組み込みや、将来的なトークン化預金の活用を検討する。
18:29
セレス、SBIホールディングスと資本業務提携 
ポイントサイト「モッピー」を運営するセレスは12日、SBIホールディングスとの資本業務提携を発表した。SBIが発行済株式の最大1%を取得し、セレスはSBIのコンテンツファンドに3億円を出資する。仮想通貨を含む金融事業でも連携する。
17:56
採掘マシンメーカーのカナン、ETH全量と一部BTCを売却し自社株買い
カナンが8月にETH全量とBTCの一部を売却し、うち540万ドルを自社株買いに充てた。新たに最大1億ドルの買い戻し枠も承認。9月末の保有1,875BTCのうち約7割は融資の担保に入っている。
17:00
ビットワイズCIO「米議会は民主党優勢でも仮想通貨支持派は健在」
ビットワイズのマット・ホーガンCIOは、民主党が米議会の上下両院を制した後も、仮想通貨支持派の議員は上院51人、下院241人と健在だと指摘する。議員の若年化が長期的な普及を後押しするとの見方を示した。
今から始める仮想通貨特集
通貨データ
重要指標
一覧
新着指標
一覧